


09 · IoT
CONNECTED ACCESS · IDENTITY MANAGEMENT
把門鎖升級為
可管理的智慧入口
串連身分、憑證、門鎖、事件紀錄與管理平台,讓每一項開門權限都有來源、期限與責任。
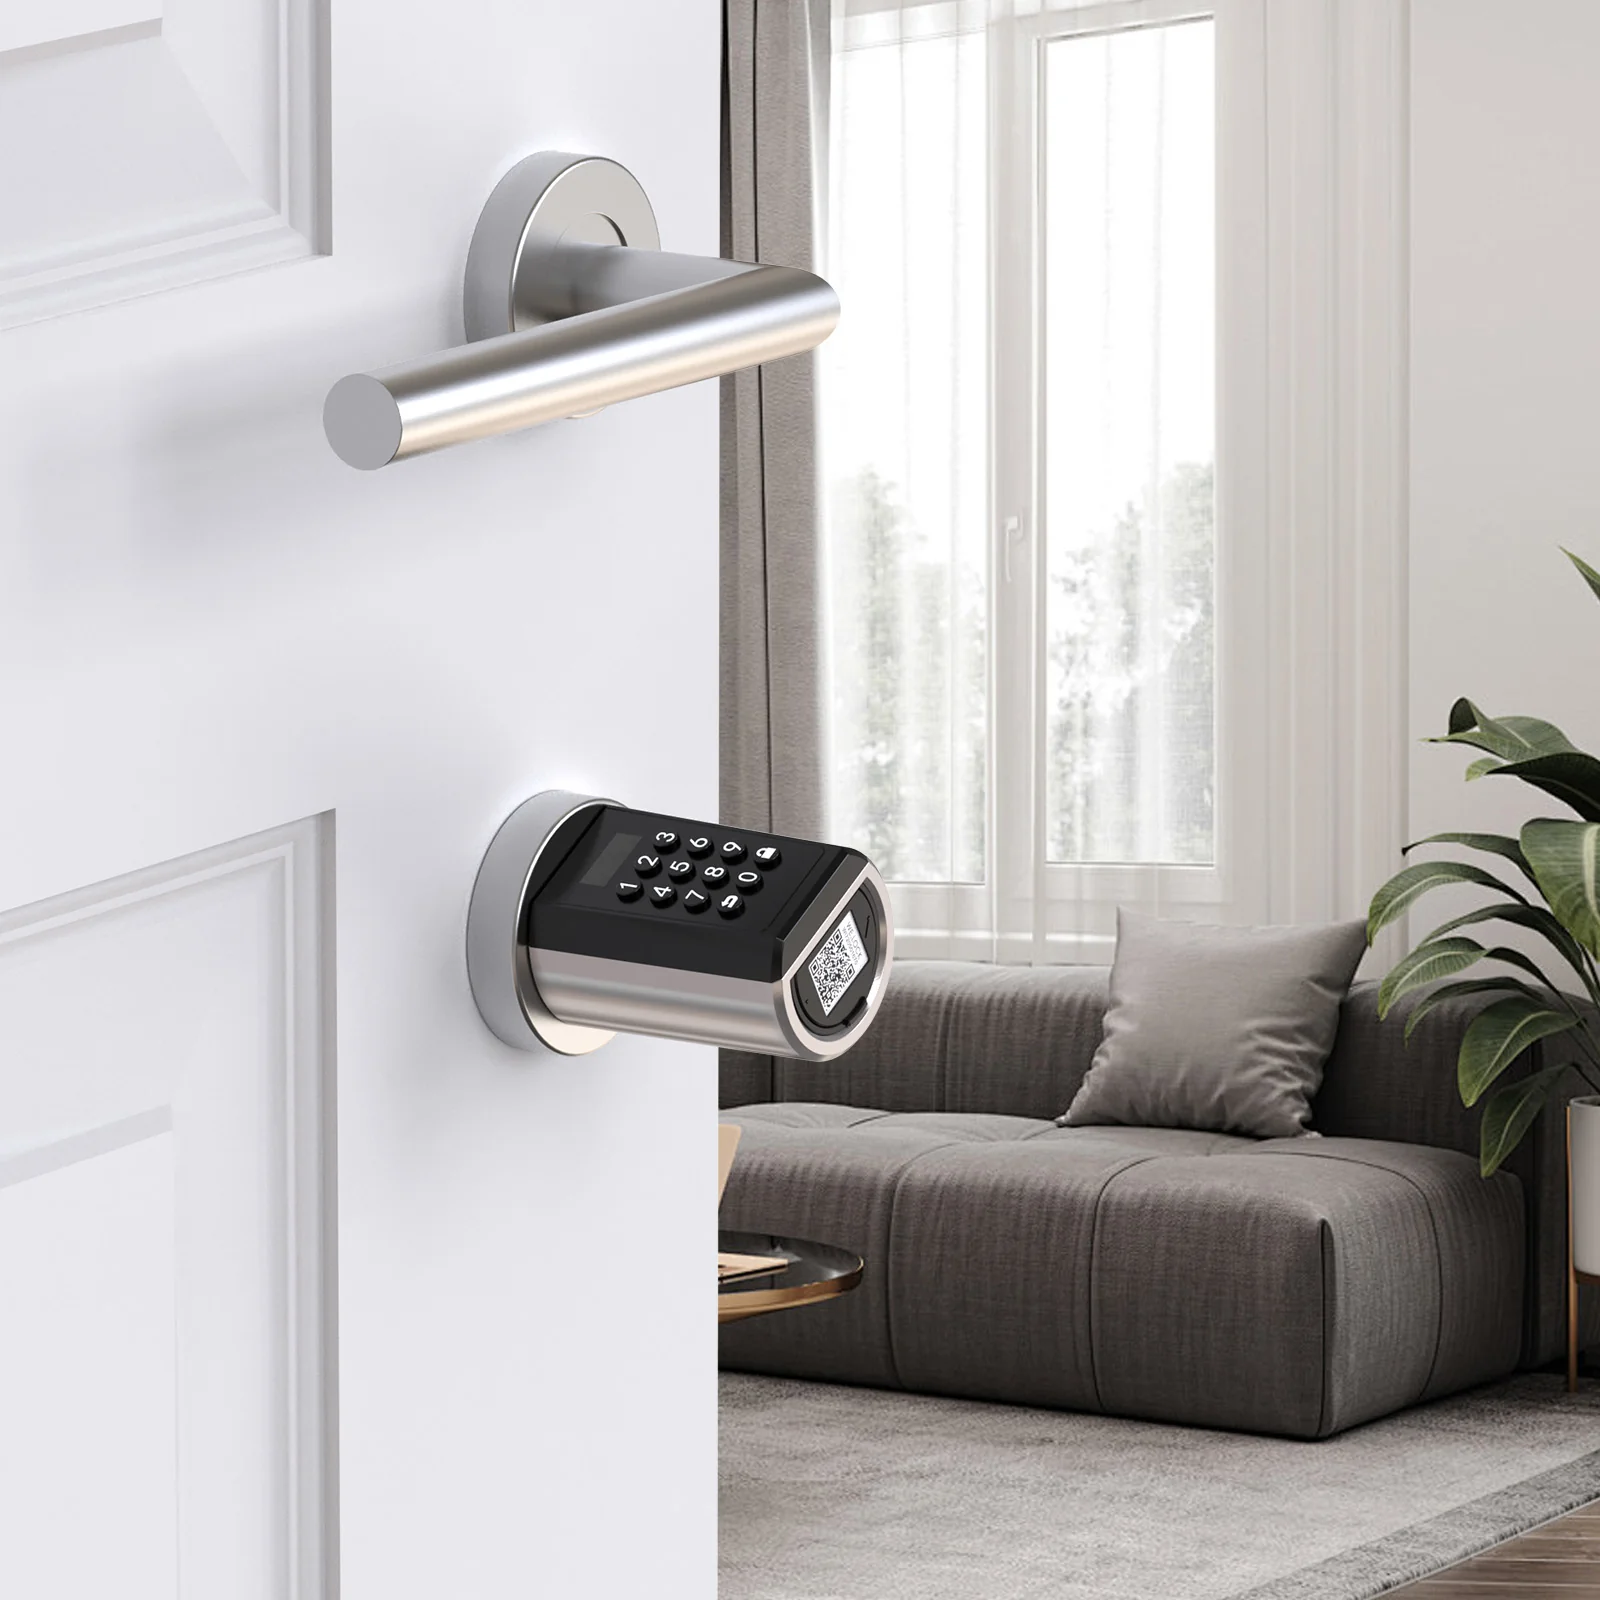
IoT 智慧門鎖不只是遠端開門。完整方案還需要考慮身分驗證、角色授權、離線行為、事件追蹤、裝置更新及緊急備援。實際功能應依門鎖硬體、通訊方式及場域風險確認。
MANAGED ACCESS
從單一鎖具,走向一致的門禁治理
便利性只是起點;真正的管理價值來自權限核准、期限控制、事件紀錄及撤銷流程。
權限可管理依人員、角色、門區、日期與時段設定權限,降低共用密碼與長期有效憑證造成的管理風險。
事件可追蹤保留允許、拒絕、離線、低電量與設備異常等事件,支援後續查詢與管理檢討。
裝置可維護管理裝置註冊、設定、版本、韌體更新、電力狀態、撤銷及汰換,避免設備成為管理盲點。
SYSTEM ARCHITECTURE
憑證、門鎖、平台與稽核紀錄形成一條資料主線
門鎖可直接連線或經由現場閘道傳輸;通訊加密、裝置身分、斷線緩存及最小權限都應納入設計。
SECURITY BY DESIGN
遠端功能越多,安全與維運要求越不能省略
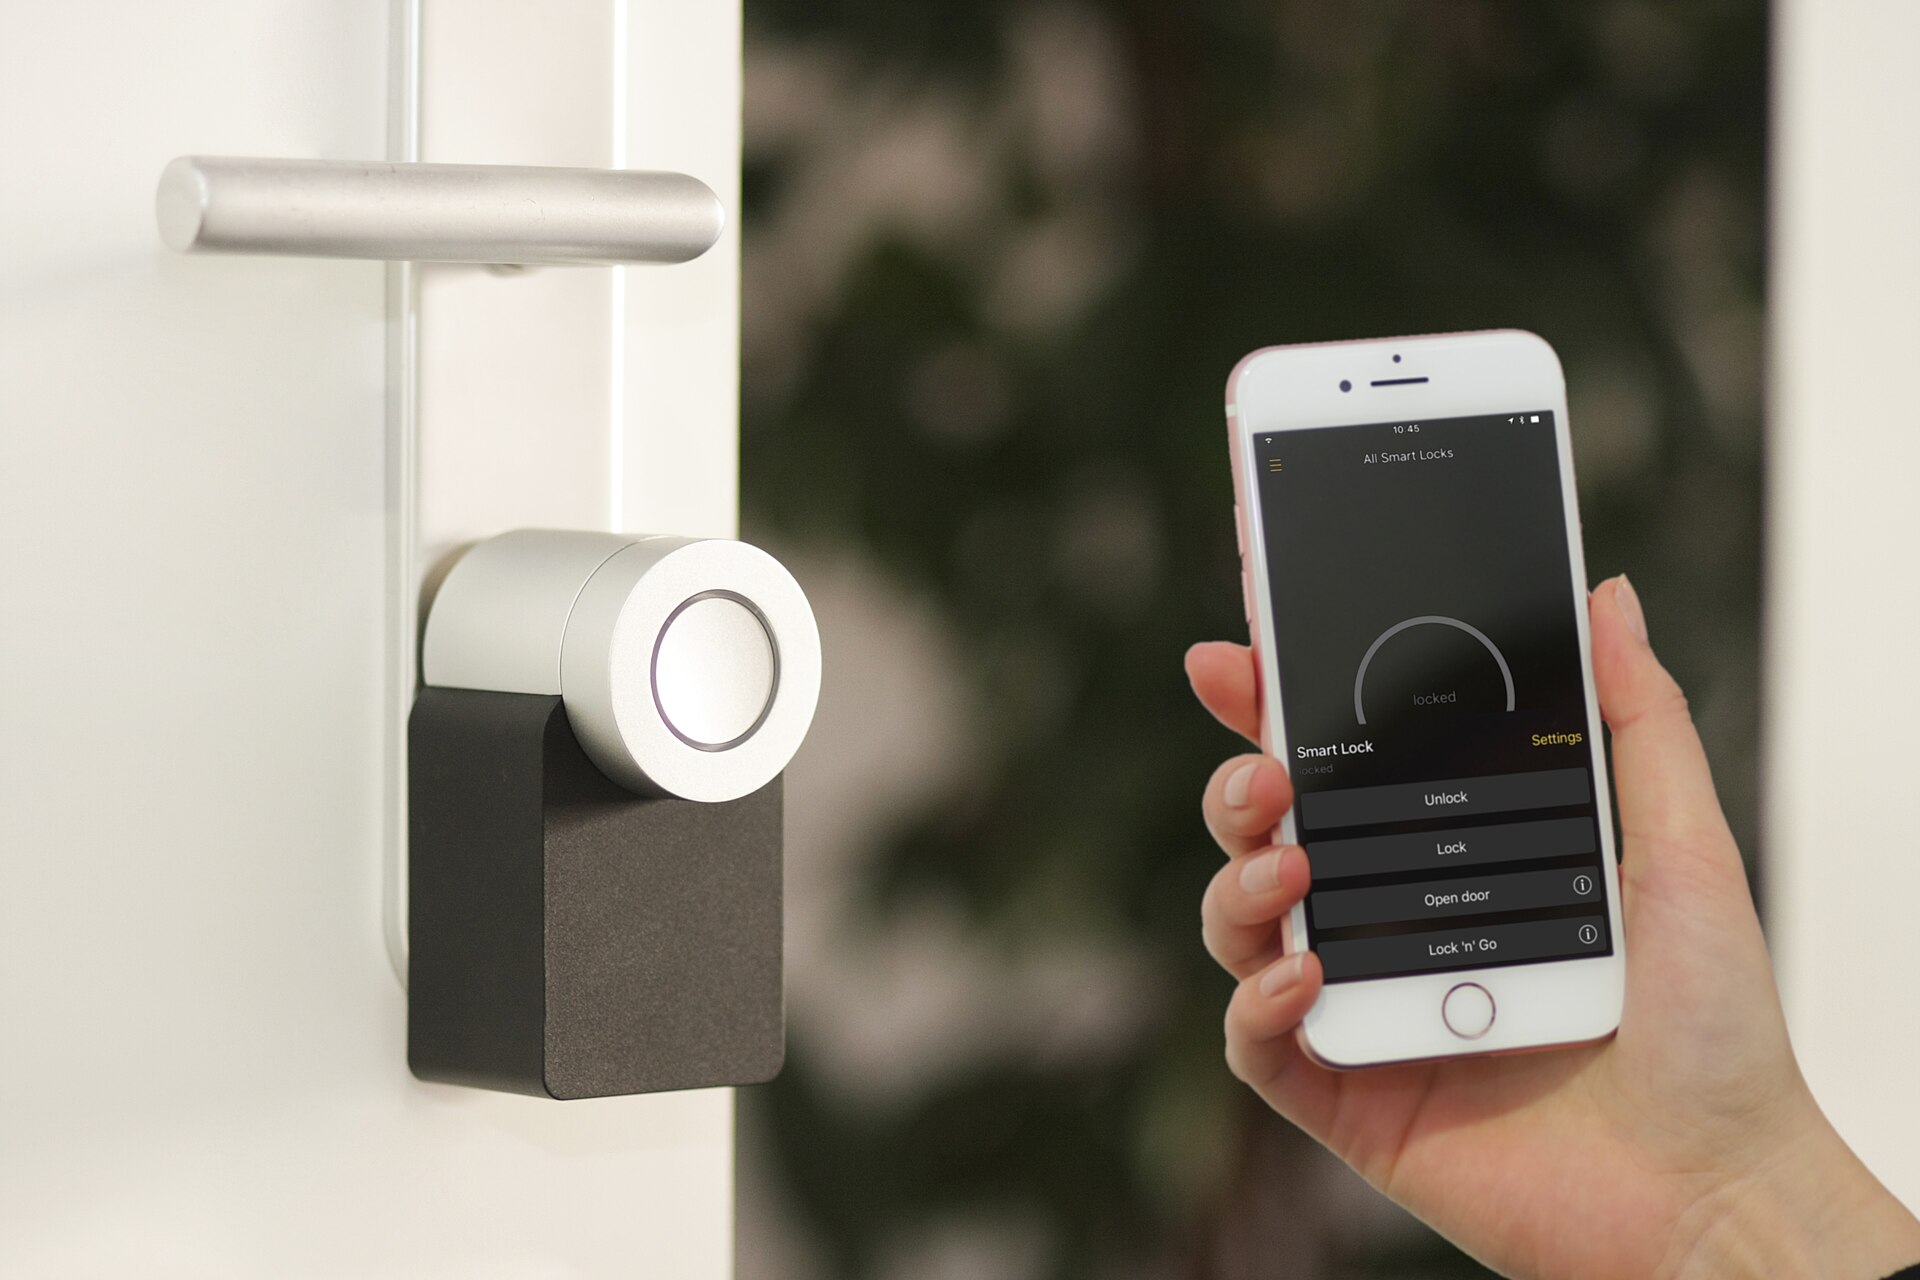
應限制裝置與管理介面的存取,管理帳號、API、網路連線及事件資料也需要適當保護。涉及遠端開門或高風險動作時,可加入多因素驗證、核准或額外確認。
查看圖片來源與授權 ↗多元憑證手機、PIN、卡片、生物辨識或實體備援依設備選配。
角色授權依人員、區域、時段及效期配置最小必要權限。
訪客管理臨時或一次性憑證需具備到期與撤銷機制。
事件告警關注拒絕、異常嘗試、低電量、離線與拆卸事件。
離線備援預先定義斷網、斷電及緊急狀況下的安全行為。
更新維護追蹤韌體、弱點修補、設定變更與裝置汰換。
功能項目為常見能力示例;是否支援遠端開門、生物辨識、離線名單或第三方整合,須依實際設備與專案確認。
ACCESS LIFECYCLE
權限從建立到撤銷,都必須能被追蹤
離職、訪客到期、手機遺失或風險事件發生時,系統應能快速撤銷憑證並保留處理紀錄。
IMPLEMENTATION ROADMAP
先定義管理規則,再選擇門鎖與平台
從一個樓層、門區或訪客情境試點,驗證權限、離線與緊急流程後再擴大部署。
- 01場域盤點確認門型、人員、網路、電力、消防與既有門禁系統。
- 02權限設計定義角色、門區、時段、訪客、核准、撤銷與緊急規則。
- 03試點建置完成設備註冊、通訊、平台、告警、紀錄與必要整合。
- 04維運治理建立電池、韌體、弱點、帳號、稽核與汰換管理機制。
REFERENCE SOURCES
安全設計參考
本頁為一般方案說明,不構成特定產品安全保證。設備、憑證、遠端功能及整合方式須依場域風險與實際產品能力評估。
START WITH ACCESS POLICY
先釐清誰能在什麼時間進入哪裡
盤點門區、使用者、憑證與例外情境,建立可驗證、可維運的智慧門禁試點。